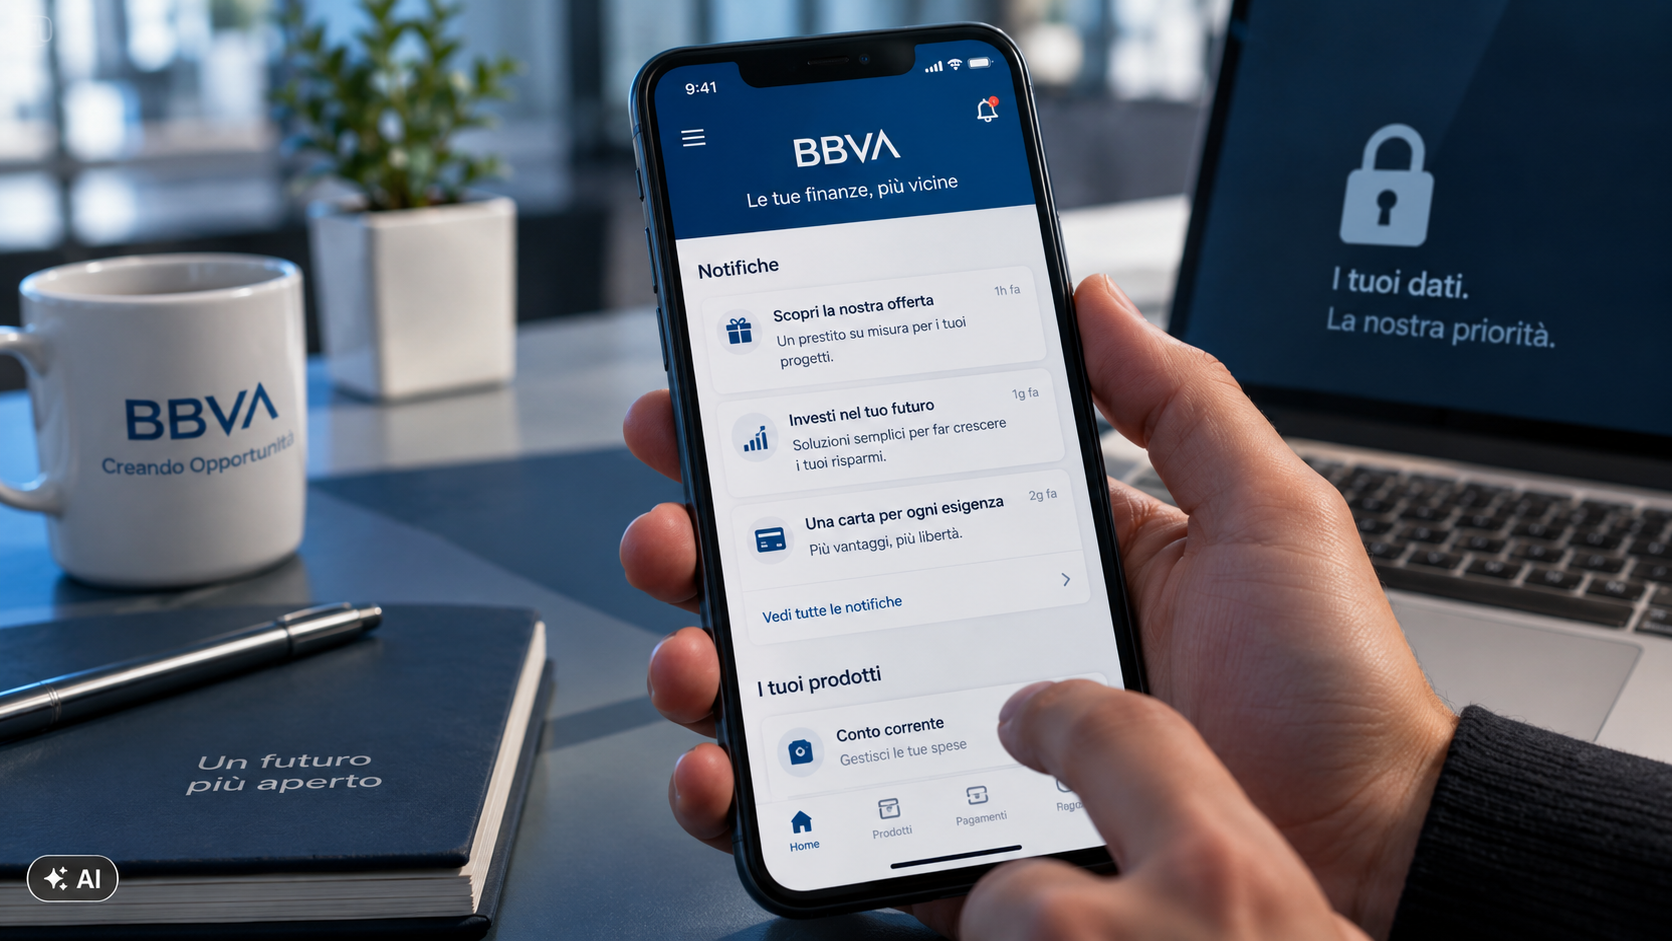


Un cliente aveva disattivato dall’app di BBVA le comunicazioni commerciali e aveva poi ribadito la propria opposizione al servizio clienti. Le promozioni hanno continuato a raggiungerlo per circa sette mesi. Da questo reclamo è nato il procedimento che ha portato il Garante per la protezione dei dati personali a sanzionare Banco Bilbao Vizcaya Argentaria, succursale italiana, per 5.508.000 euro. Nel provvedimento n. 613 del 3 settembre 2026, l’Autorità ha accertato violazioni degli articoli 5, 12, 21 e 24 del GDPR, concentrando l’attenzione sia sul mancato rispetto dell’opposizione al marketing sia sulle misure adottate dalla banca per gestire concretamente l’esercizio dei diritti dei clienti.
Perché BBVA ha ricevuto una sanzione privacy da 5,5 milioni
Il reclamo era arrivato al Garante l’11 marzo 2026. Il cliente aveva segnalato di ricevere comunicazioni commerciali attraverso l’app BBVA malgrado avesse disattivato la relativa impostazione e manifestato la propria opposizione al trattamento. La vicenda era già stata portata all’attenzione della banca nel dicembre 2025, quando il cliente aveva contattato per la seconda volta il servizio clienti. Secondo l’Autorità, in quel momento BBVA disponeva degli elementi necessari per svolgere le verifiche interne che sarebbero state effettuate soltanto nel maggio successivo. Le notifiche promozionali sono quindi proseguite da ottobre 2025 a maggio 2026.
Nel corso dell’istruttoria BBVA ha ricondotto l’accaduto a un problema di sincronizzazione. La revoca effettuata dal cliente attraverso l’app non era stata correttamente registrata nel database del team CRM incaricato dell’invio delle comunicazioni commerciali. La banca ha spiegato di aver fornito tramite call center le indicazioni per disattivare le notifiche, ma il disallineamento tra i sistemi ha prodotto un ritardo nell’applicazione della scelta. Per il Garante, l’errore tecnico rientra nella responsabilità del titolare del trattamento, chiamato dall’articolo 24 del GDPR ad adottare misure tecniche e organizzative adeguate rispetto alle caratteristiche e ai rischi dei trattamenti effettuati. Nel caso esaminato, la volontà manifestata dal cliente era stata acquisita attraverso l’app e comunicata anche al servizio clienti, senza produrre tempestivamente gli effetti richiesti sull’attività promozionale.
Il diritto di opposizione al marketing secondo il GDPR
Il provvedimento richiama in particolare l’articolo 21 del GDPR. Quando i dati personali vengono trattati per finalità di marketing diretto, l’interessato può opporsi in qualsiasi momento e, dopo l’esercizio di questo diritto, i dati interessati devono cessare di essere utilizzati per quella finalità. Nel caso BBVA, il Garante ha ritenuto che l’opposizione fosse stata manifestata correttamente attraverso le impostazioni dell’app e successivamente rappresentata al servizio clienti. Le indicazioni della banca, che prevedevano anche la possibilità di esercitare il diritto tramite email o raccomandata, secondo l’Autorità non consentivano di ignorare una volontà già espressa dal cliente mediante altri canali messi a disposizione dall’istituto.
Le contestazioni hanno riguardato anche il modo in cui la richiesta è stata gestita. L’Autorità ha rilevato che BBVA non aveva dato seguito e riscontro all’opposizione in maniera corretta e tempestiva. Il servizio clienti aveva inoltre fornito informazioni che, alla luce del funzionamento effettivo dei sistemi, non descrivevano correttamente quanto stava accadendo. Da qui l’accertamento delle violazioni degli articoli 5 e 12 del GDPR, relativi rispettivamente ai principi applicabili al trattamento e alle modalità attraverso cui il titolare deve facilitare e gestire l’esercizio dei diritti.
La decisione assume un significato concreto anche sul piano dell’organizzazione dei servizi digitali. Un’app bancaria può rappresentare soltanto uno dei punti attraverso cui viene raccolta la volontà del cliente, mentre l’esecuzione di quella scelta può coinvolgere database e piattaforme utilizzate per il marketing. Nel procedimento BBVA, il passaggio tra questi ambienti informatici ha impedito che l’opposizione registrata nell’app producesse subito il risultato atteso. Il Garante ha valutato la vicenda anche sotto il profilo delle misure organizzative e ha indicato tra i fattori aggravanti l’assenza di una formazione adeguata del servizio clienti per facilitare l’esercizio dei diritti degli interessati.
Come il Garante ha calcolato la multa a BBVA
Nella determinazione della sanzione, l’Autorità ha qualificato come colposa la condotta e ha considerato basso il livello di intensità della violazione, rilevando che i dati coinvolti erano dati di contatto. Ha inoltre valutato come attenuante le misure adottate dalla banca durante l’istruttoria per far cessare la violazione. Tra gli elementi aggravanti sono entrati invece le carenze organizzative riscontrate nella gestione dei diritti e un precedente provvedimento del 10 luglio 2025, nel quale il Garante aveva già accertato nei confronti di BBVA violazioni pertinenti relative al tardivo riscontro a una richiesta di accesso.
Per stabilire l’importo è stato preso in considerazione anche il fatturato del titolare del trattamento, superiore a 500 milioni di euro. Applicando i criteri previsti dall’articolo 83 del GDPR e valutando complessivamente le circostanze del caso, il Garante ha fissato la sanzione amministrativa in 5.508.000 euro. Il provvedimento dispone inoltre la pubblicazione dell’ordinanza-ingiunzione sul sito dell’Autorità.
BBVA dovrà adottare misure tecniche e organizzative adeguate a facilitare l’esercizio dei diritti previsti dalla normativa sulla protezione dei dati e a gestire le relative richieste correttamente e senza ritardi ingiustificati. La banca dovrà comunicare al Garante entro 30 giorni dalla notifica del provvedimento le iniziative intraprese, fornendo indicazioni più puntuali sulle misure implementate per dare seguito alle prescrizioni dell’Autorità.