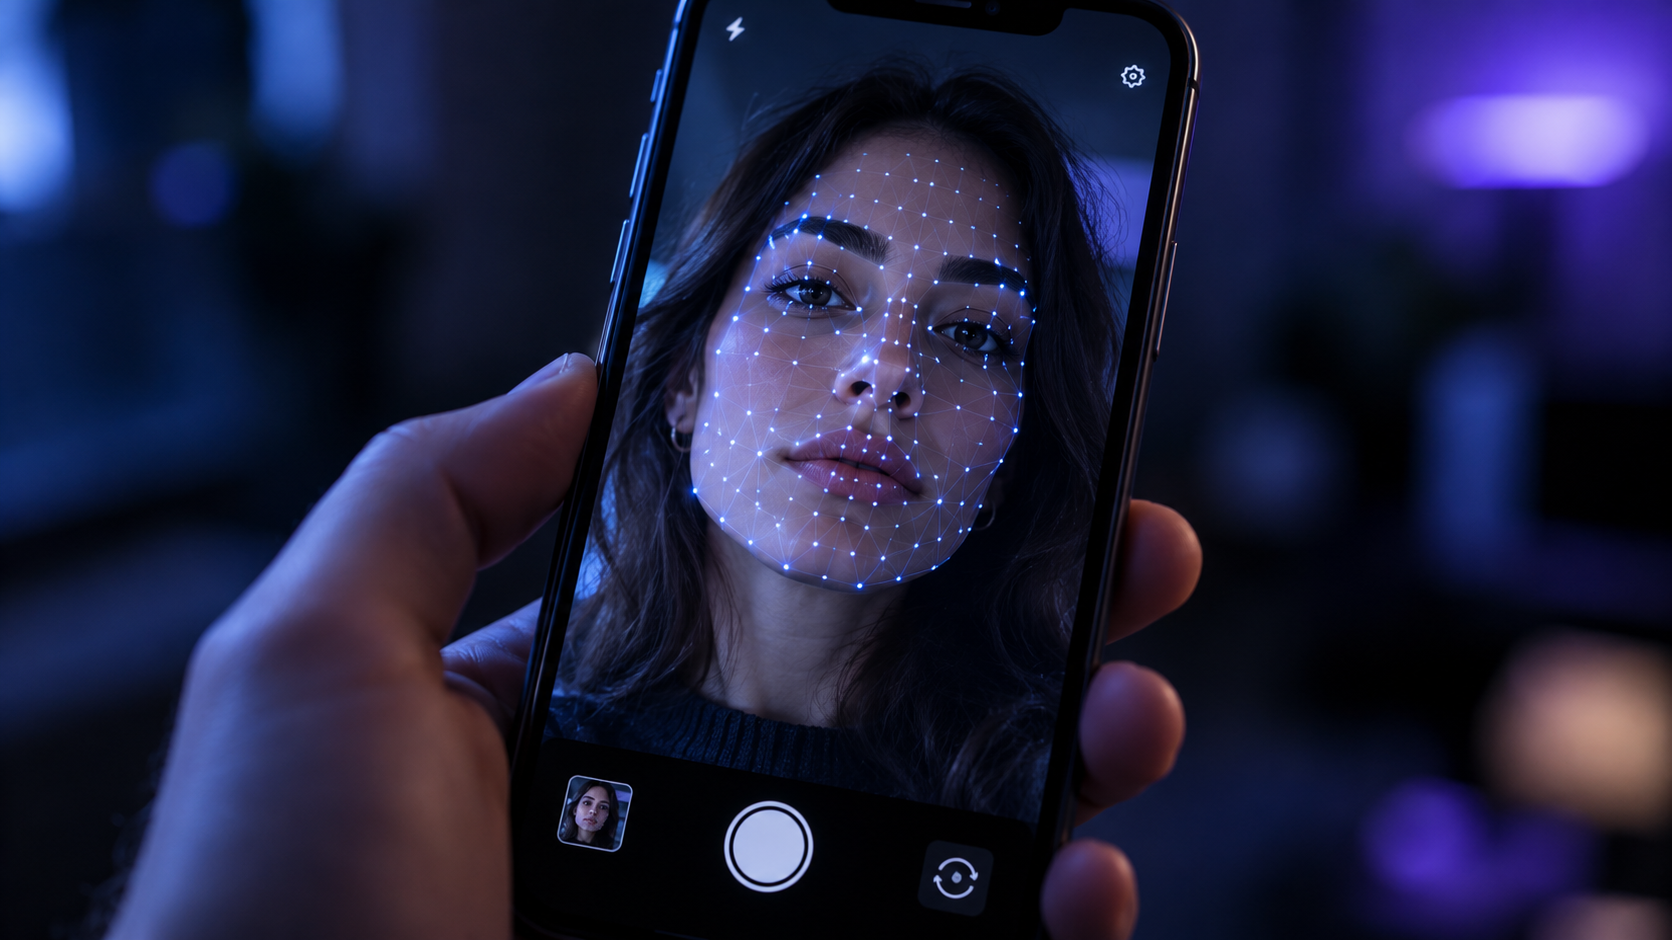


Un selfie caricato per ottenere un ritratto da usare sul curriculum è diventato il punto di partenza di due proposte di class action contro SpaceXAI (oggi SpaceXSI), la società di Elon Musk che sviluppa Grok e che fino all’acquisizione da parte di SpaceX, all’inizio del 2026, si chiamava xAI. I ricorsi, depositati presso il tribunale federale del Northern District of Illinois a Chicago, sostengono che il chatbot ricavi dati sulla geometria del volto dalle fotografie che gli utenti caricano per modificarle, senza fornire alcuna informativa preventiva e senza raccogliere il consenso scritto richiesto dalla legge statale sulla privacy biometrica.
Cosa contestano le due class action contro Grok
La prima azione porta la firma di Cesar Padilla, residente a Worth, nella contea di Cook, ed è stata depositata il 7 ottobre. La seconda è arrivata davanti alla stessa corte il 12 ottobre.
Nel ricorso di Padilla i convenuti sono due società, SpaceXAI Corp. e SpaceXAI LLC, indicate come proprietarie e sviluppatrici del chatbot. L’accusa si fonda sul Biometric Information Privacy Act, la norma approvata dall’Illinois nel 2008 che impone a chiunque raccolga identificatori biometrici di informare per iscritto gli interessati e di ottenerne il consenso firmato prima della raccolta. La stessa legge chiede inoltre di rendere pubblica una policy sui tempi di conservazione e sulle modalità di distruzione dei dati. Secondo i ricorrenti, Grok avrebbe ignorato ciascuno di questi passaggi, trattando i tratti del volto degli utenti come semplice materiale di lavoro per le richieste di editing, mentre un’ulteriore contestazione riguarda il divieto di vendere o comunque trarre profitto dalle informazioni biometriche raccolte.
La classe che Padilla chiede di rappresentare comprende gli utenti dell’Illinois che hanno caricato immagini del proprio volto chiedendo al chatbot di analizzarle o di usarle per generare nuovi contenuti. Al giudice vengono chiesti il risarcimento dei danni e un’ingiunzione che impedisca a Grok di raccogliere i dati biometrici dei residenti nello Stato, con l’obbligo di distruggere quelli già acquisiti.
Come Grok avrebbe estratto la geometria del volto dai selfie
Il racconto contenuto nell’atto parte da un uso del tutto ordinario dello strumento. Padilla aveva caricato alcuni selfie chiedendo a Grok di trasformarli in una foto professionale e in una versione stilizzata della propria immagine, due richieste molto diffuse tra chi utilizza i generatori di immagini. Per soddisfarle, sostiene il ricorso, il sistema avrebbe localizzato automaticamente il volto nella fotografia per poi misurarne i contorni e calcolare proporzioni e rapporti spaziali tra i punti di riferimento del viso, come gli occhi, il naso, la bocca e la linea della mandibola. Il risultato di questa elaborazione sarebbe una mappa geometrica che, nell’impostazione dei ricorrenti, rientra a pieno titolo nella definizione legale di scansione del volto prevista dalla norma dell’Illinois.
Padilla afferma di non aver mai saputo che il servizio impiegasse un’architettura dedicata all’elaborazione facciale, né di aver prestato alcun consenso alla raccolta o alla conservazione di quei dati.
Cosa prevede la legge sulla privacy biometrica dell’Illinois
Il Biometric Information Privacy Act si distingue dalle altre leggi statali sul tema perché riconosce ai singoli cittadini un’azione diretta in giudizio, senza attendere l’intervento di un’autorità pubblica. Tra gli identificatori protetti il testo elenca le scansioni della retina o dell’iride, le impronte digitali, le impronte vocali e le scansioni della geometria della mano o del volto.
I risarcimenti previsti arrivano a 1.000 dollari per ogni violazione colposa e a 5.000 dollari per quelle intenzionali o temerarie.
L’entità di queste somme ha alimentato negli anni un contenzioso molto esteso, con cause intentate contro piattaforme e servizi fotografici come Facebook e Shutterfly, nelle quali le società avevano sostenuto, senza successo nelle fasi iniziali, che la scansione di fotografie restasse fuori dal perimetro della legge. Nel 2024 il legislatore dell’Illinois è intervenuto con il Public Act 103-0769 e ha stabilito che la raccolta ripetuta dello stesso dato biometrico dalla stessa persona costituisce una sola violazione, con diritto a un unico risarcimento. La modifica ha ridimensionato il rischio di condanne moltiplicate per ogni singola scansione, mentre il meccanismo della class action resta intatto e continua a sommare le posizioni di tutti gli utenti coinvolti, che nel caso di un servizio di massa come Grok potrebbero essere molto numerosi.
Il confine tra modifica dell’immagine e scansione biometrica
Nessuna delle accuse è stata ancora accertata, visto che i procedimenti si trovano alla fase degli atti introduttivi. SpaceXAI, almeno fin qui, non ha mai risposto alle richieste di commento sulla vicenda.
Nel merito, i ricorrenti dovranno dimostrare che Grok genera una rappresentazione della geometria facciale riferibile a una persona determinata, mentre la difesa potrà sostenere che il modello lavora sui pixel dell’immagine per restituirne una versione modificata, senza produrre alcun identificatore stabile. La distinzione incide sull’esito, perché molti dei contenziosi più noti sotto la legge dell’Illinois riguardavano sistemi costruiti esplicitamente per riconoscere le persone, come i suggerimenti automatici di tag nelle fotografie o i lettori biometrici per la rilevazione delle presenze. Le cause contro Grok spostano invece la questione sugli strumenti generativi che, secondo i ricorrenti, per conservare la somiglianza del soggetto durante un ritocco leggono con precisione la struttura del viso. Reuters ha collegato i due casi ai rischi che la legge dell’Illinois comporta per le aziende di intelligenza artificiale, dato che un’interpretazione favorevole ai ricorrenti coinvolgerebbe anche le funzioni di fotoritocco, gli avatar e i filtri basati sul volto.
Dati biometrici e GDPR, cosa prevede la normativa europea
In Europa una vicenda simile verrebbe esaminata alla luce del Regolamento generale sulla protezione dei dati, che all’articolo 4 definisce biometrici i dati personali ottenuti da un trattamento tecnico specifico delle caratteristiche di una persona, comprese quelle fisiche e comportamentali, quando ne consentono o ne confermano l’identificazione univoca. L’articolo 9 colloca questi dati tra le categorie particolari e ne vieta il trattamento finalizzato a identificare in modo univoco una persona fisica, salvo eccezioni come il consenso esplicito dell’interessato. Il considerando 51 precisa che il trattamento di fotografie ricade nella disciplina dei dati biometrici soltanto quando avviene attraverso un dispositivo tecnico specifico che permette l’identificazione o l’autenticazione della persona ritratta.
In Italia il Garante per la protezione dei dati personali ha già chiarito, nei provvedimenti sul riconoscimento facciale nei luoghi di lavoro, che anche la sola estrazione del template biometrico costituisce un trattamento di dati biometrici.
Negli Stati Uniti i prossimi passaggi riguarderanno le eventuali istanze di rigetto che SpaceXAI potrà presentare e, in seguito, la decisione sulla certificazione delle classi. Le due azioni federali si aggiungono a un’altra causa fondata sulla stessa legge, depositata secondo alcune ricostruzioni all’inizio di settembre davanti al tribunale statale della contea di Cook, oltre ai procedimenti già aperti in California contro la società per le immagini sessualizzate generate con Grok senza il consenso delle persone ritratte.