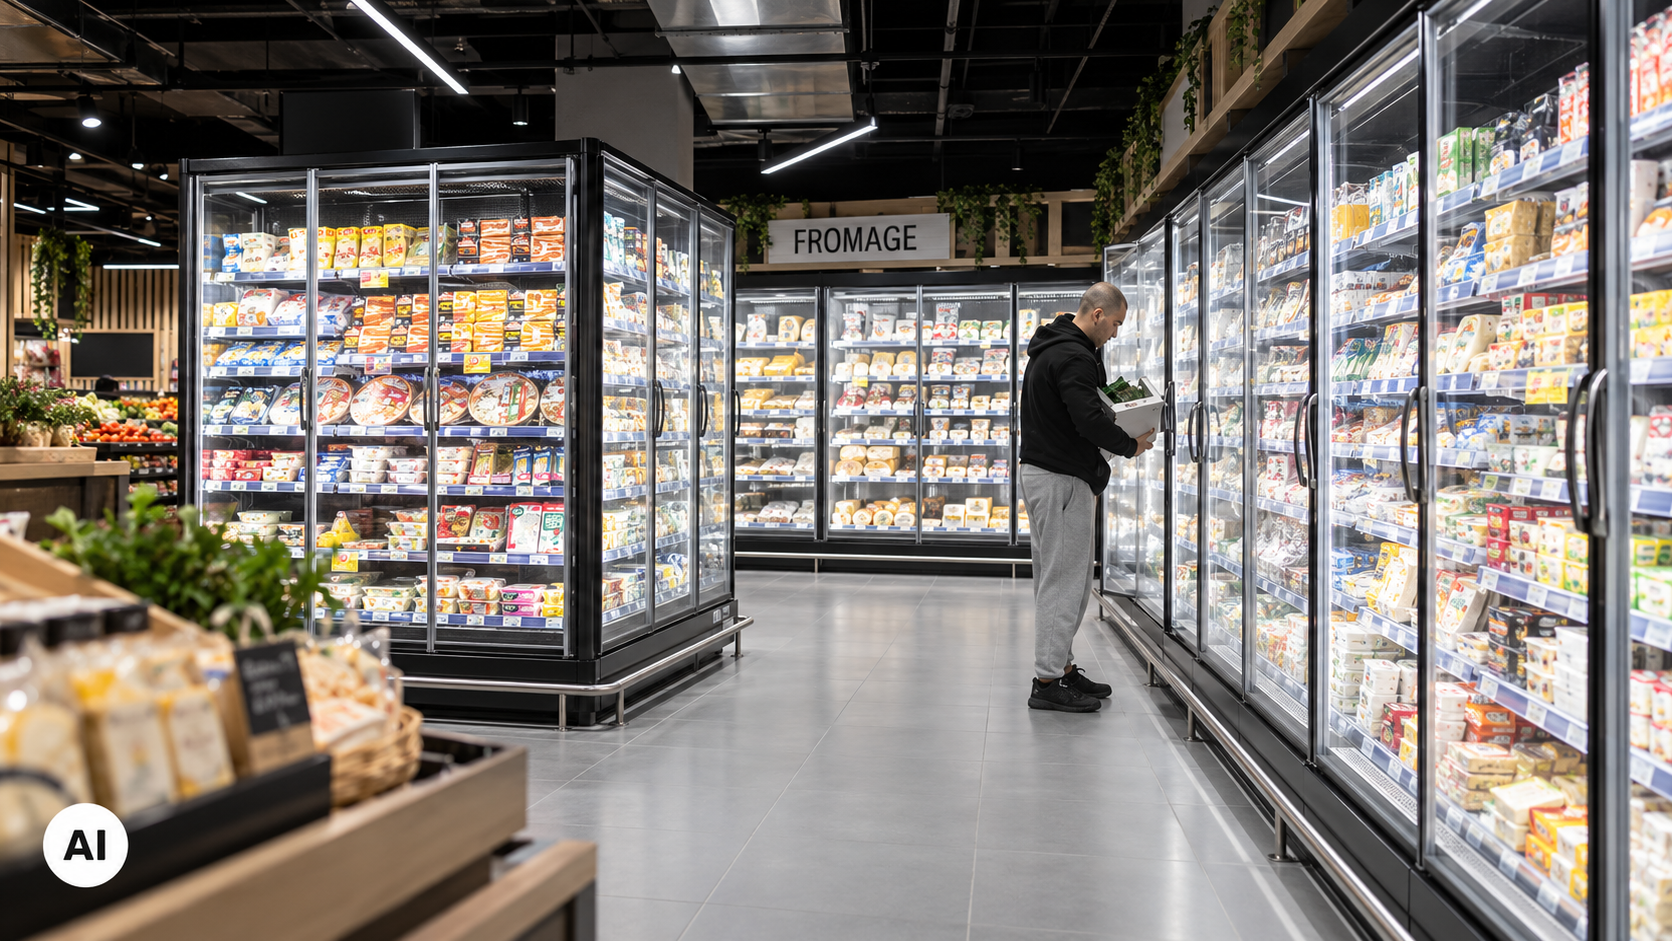


Un attacco informatico ha manomesso gli impianti di refrigerazione di centinaia di supermercati francesi, con una stima iniziale di circa 200 punti vendita coinvolti. Le insegne colpite sono Intermarché e Coopérative U, oltre ad alcuni negozi Leclerc. Gli aggressori hanno preso di mira i regolatori del freddo del produttore danese Danfoss, molto diffusi nella grande distribuzione francese. Da remoto hanno alterato le temperature di frigoriferi e congelatori.
Cosa è successo ai frigoriferi dei supermercati francesi
L’episodio risale alla notte tra domenica 11 e lunedì 12 ottobre 2026, quando diversi negozi hanno rilevato un guasto anomalo ai propri impianti frigoriferi. Secondo la ricostruzione di Bloomberg, gli aggressori hanno attivato un ciclo di sbrinamento continuo che ha portato la temperatura di frigoriferi e congelatori fino a 50 gradi per circa sei ore. In molti punti vendita carne e surgelati sono finiti nella spazzatura. Sono andate buttate anche le verdure. Il Groupement Mousquetaires, che controlla Intermarché, ha indicato a Bloomberg circa 150 negozi coinvolti, mentre altre ricostruzioni arrivano a 200. Per Coopérative U si parla di meno di cento punti vendita, secondo l’Agence France-Presse, mentre alcuni negozi Leclerc sono stati colpiti come riferito da BFM. Danfoss ha precisato che la maggior parte degli impianti interessati è piuttosto datata.
La sezione cybercriminalità della procura di Parigi ha preso in carico l’indagine, secondo quanto riportato dalla stampa francese.
Quanto sono costati gli attacchi a Intermarché e Coopérative U
Dominique Schelcher, a capo di Coopérative U, ha definito l’attacco senza precedenti e ha annunciato un’indagine. Nella mattina del 13 ottobre ha precisato che i negozi toccati erano 80 su circa 2.000 della rete. Nella maggior parte dei casi la rottura della catena del freddo è stata evitata grazie alla prontezza delle squadre e dei frigoristi. Per un solo ipermercato le perdite potrebbero arrivare a 200.000 euro.
Il Groupement Mousquetaires stima per Intermarché perdite di diversi milioni di euro, secondo quanto riportato da Le Figaro.
L’origine degli attacchi resta ignota, in un clima di crescente preoccupazione per possibili operazioni ibride russe in Europa. Il mese scorso il presidente Emmanuel Macron ha illustrato la minaccia agli aspiranti candidati alla presidenza e ai leader di partito. Ha inoltre annunciato misure per proteggere le infrastrutture critiche. Il commissario europeo all’Agricoltura Christophe Hansen ha condannato gli attacchi. Secondo Hansen la sicurezza alimentare richiede più attenzione a tutti i livelli, perché l’uso del cibo come arma è ormai una realtà.
Perché la refrigerazione è considerata un punto debole delle filiere alimentari
Sébastien Abis, ricercatore dell’Istituto francese di relazioni internazionali e strategiche specializzato in geopolitica del cibo, definisce la refrigerazione una vulnerabilità trascurata ma decisiva. Colpire i sistemi che controllano la temperatura permette di distruggere gli alimenti o comprometterne la sicurezza senza entrare nei negozi.
Abis ricorda altri episodi analoghi: l’attacco al produttore statunitense di carne JBS nel 2021, quello alla catena svedese Coop nello stesso anno, quello alla divisione americana di Ahold Delhaize nel 2024 e quello a Marks & Spencer nel Regno Unito lo scorso anno. Secondo il ricercatore, più le filiere diventano connesse e interdipendenti, più un guasto localizzato può avere conseguenze sistemiche. Chiede una protezione più solida dei settori alimentare e agricolo in Europa, perché la messa in sicurezza dei magazzini e la continuità operativa lungo la catena del freddo acquistano peso in un’epoca di guerra ibrida. Sul piano normativo, la direttiva europea NIS2 impone ai soggetti di medie e grandi dimensioni dei settori critici misure di gestione del rischio informatico e la notifica degli incidenti significativi alle autorità nazionali. Tra i settori coperti rientrano la produzione industriale e la distribuzione all’ingrosso di alimenti. Anche in Italia Eataly ha comunicato ai clienti, alcuni mesi fa, un attacco informatico all’infrastruttura che ospita il proprio e-commerce, con notifica alle autorità ai sensi del GDPR e della direttiva NIS2.
EuroCommerce, che rappresenta il commercio al dettaglio europeo, ha chiesto maggiore preparazione e scambio di informazioni. In Finlandia l’agenzia nazionale per le forniture di emergenza sta già dotando i supermercati di alimentazione di riserva e sistemi di pagamento offline, in modo da garantire l’accesso al cibo durante blackout prolungati.