

Un gruppo di hacker che si fa chiamare IAmNotAVillain ha reso pubblica una richiesta di riscatto da 3 milioni di dollari indirizzata a Revolut, da versare in criptovaluta Monero entro un termine molto stretto. In caso contrario la minaccia è quella di cedere a terzi i dati sottratti a centinaia di clienti della fintech britannica, in un’escalation che porta la vicenda ben oltre il perimetro di un ordinario incidente di sicurezza informatica.
Il filo che collega Reggio Calabria a Revolut
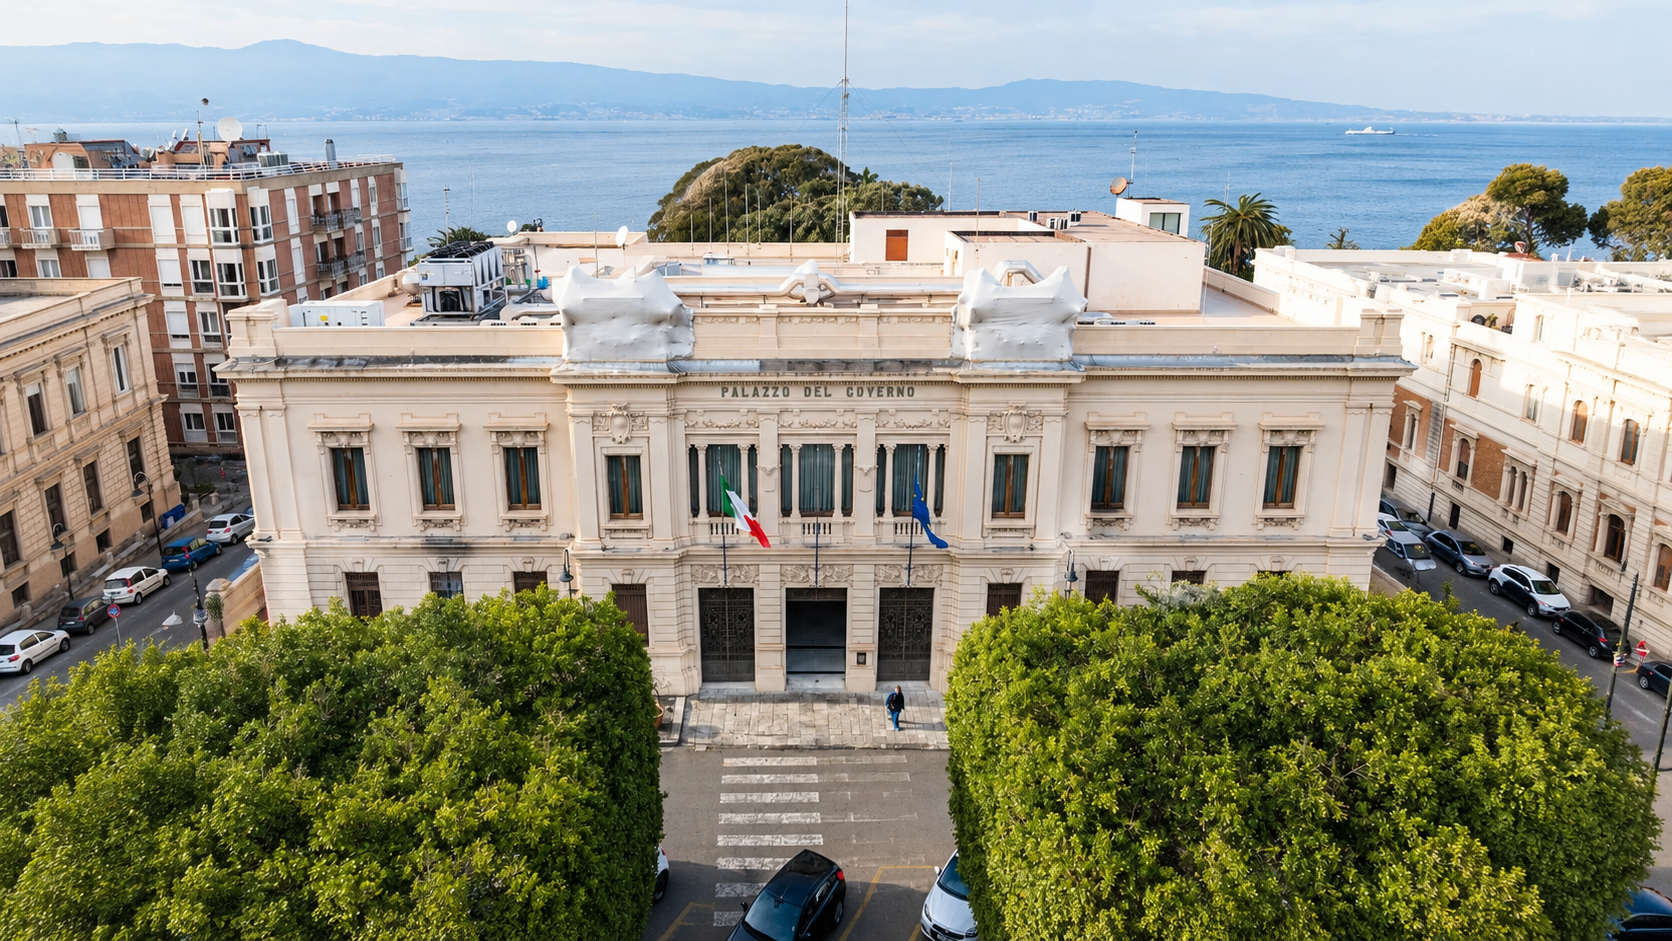
La vicenda era emersa per la prima volta lo scorso 15 settembre. Revolut aveva confermato in quell’occasione di aver condiviso dati sensibili con un soggetto che si era presentato usando un dominio email governativo autentico, senza specificare quale ente fosse stato impersonato. Le ricostruzioni delle ultime ore aggiungono un tassello decisivo alla storia: la casella di posta elettronica certificata utilizzata per ottenere le informazioni sarebbe riconducibile alla Prefettura di Reggio Calabria, secondo quanto riportato da fonti vicine al Corriere della Sera, e le comunicazioni fraudolente sarebbero proseguite per mesi prima di essere intercettate, con un livello di dettaglio tecnico sufficiente a superare i controlli automatici sull’autenticità del dominio mittente.
Cosa avrebbero sottratto gli hacker
Gli aggressori avrebbero ottenuto dati relativi a circa 680 utenti.
Tra le informazioni finite nelle mani del gruppo figurano documenti d’identità, fotografie usate per le procedure di verifica, indirizzi postali e cronologie di transazioni, comprese secondo alcune ricostruzioni quelle relative a operazioni in criptovalute. Il Financial Times, in contatto diretto con il gruppo su Telegram, ha riferito di aver visionato anche un filmato con immagini di passaporti e patenti riconducibili alle vittime; gli stessi aggressori sostengono di aver selezionato parte dei bersagli attraverso l’analisi della blockchain, puntando su chi detiene quantità significative di criptovalute, un dettaglio che sposta l’attenzione dal semplice furto di dati anagrafici a un possibile disegno più mirato contro i patrimoni digitali dei clienti coinvolti.
Revolut ha precisato che i propri database non risultano violati e che i fondi dei clienti restano al sicuro.
Le indagini aperte in Italia
La Procura della Repubblica di Reggio Calabria ha aperto un fascicolo, ipotizzando il reato di intrusione in un sistema informatico di pubblico interesse previsto dall’articolo 615 ter del codice penale nella sua forma aggravata. Gli investigatori stanno ancora cercando di stabilire se sia stato violato un computer della Prefettura oppure un sistema riconducibile al Viminale, e se l’indirizzo istituzionale sia stato compromesso direttamente o soltanto clonato, una distinzione tecnica che incide direttamente sulla qualificazione giuridica dei fatti e sulle responsabilità che ne conseguono.
Anche la Direzione nazionale antimafia e antiterrorismo segue la vicenda.
Il nodo della fiducia nei canali istituzionali
Il quadro si complica per un’ulteriore rivendicazione dello stesso gruppo.
Gli aggressori sostengono di avere in mano circa 147 gigabyte di materiale riconducibile alle forze dell’ordine italiane, frutto di un accesso durato mesi a diverse infrastrutture; questa circostanza resta al momento priva di riscontri indipendenti e va considerata una dichiarazione degli stessi presunti responsabili dell’attacco. Il Garante per la protezione dei dati personali ha intanto avviato verifiche sulle procedure adottate dagli istituti bancari italiani per gestire richieste di questo tipo, chiedendo ai responsabili della protezione dei dati di controllare i propri sistemi e segnalare eventuali falle, mentre è stato attivato uno scambio di informazioni con l’autorità lituana competente sulla sede legale europea di Revolut.
Un messaggio può arrivare da un dominio reale e superare ogni verifica formale, pur non provenendo dalla volontà genuina dell’ente che dovrebbe averlo inviato: la richiesta di 3 milioni di dollari, resa pubblica dal gruppo con tanto di conto alla rovescia, misura il valore economico che un’infrastruttura pensata per certificare l’identità delle comunicazioni può assumere una volta compromessa.