
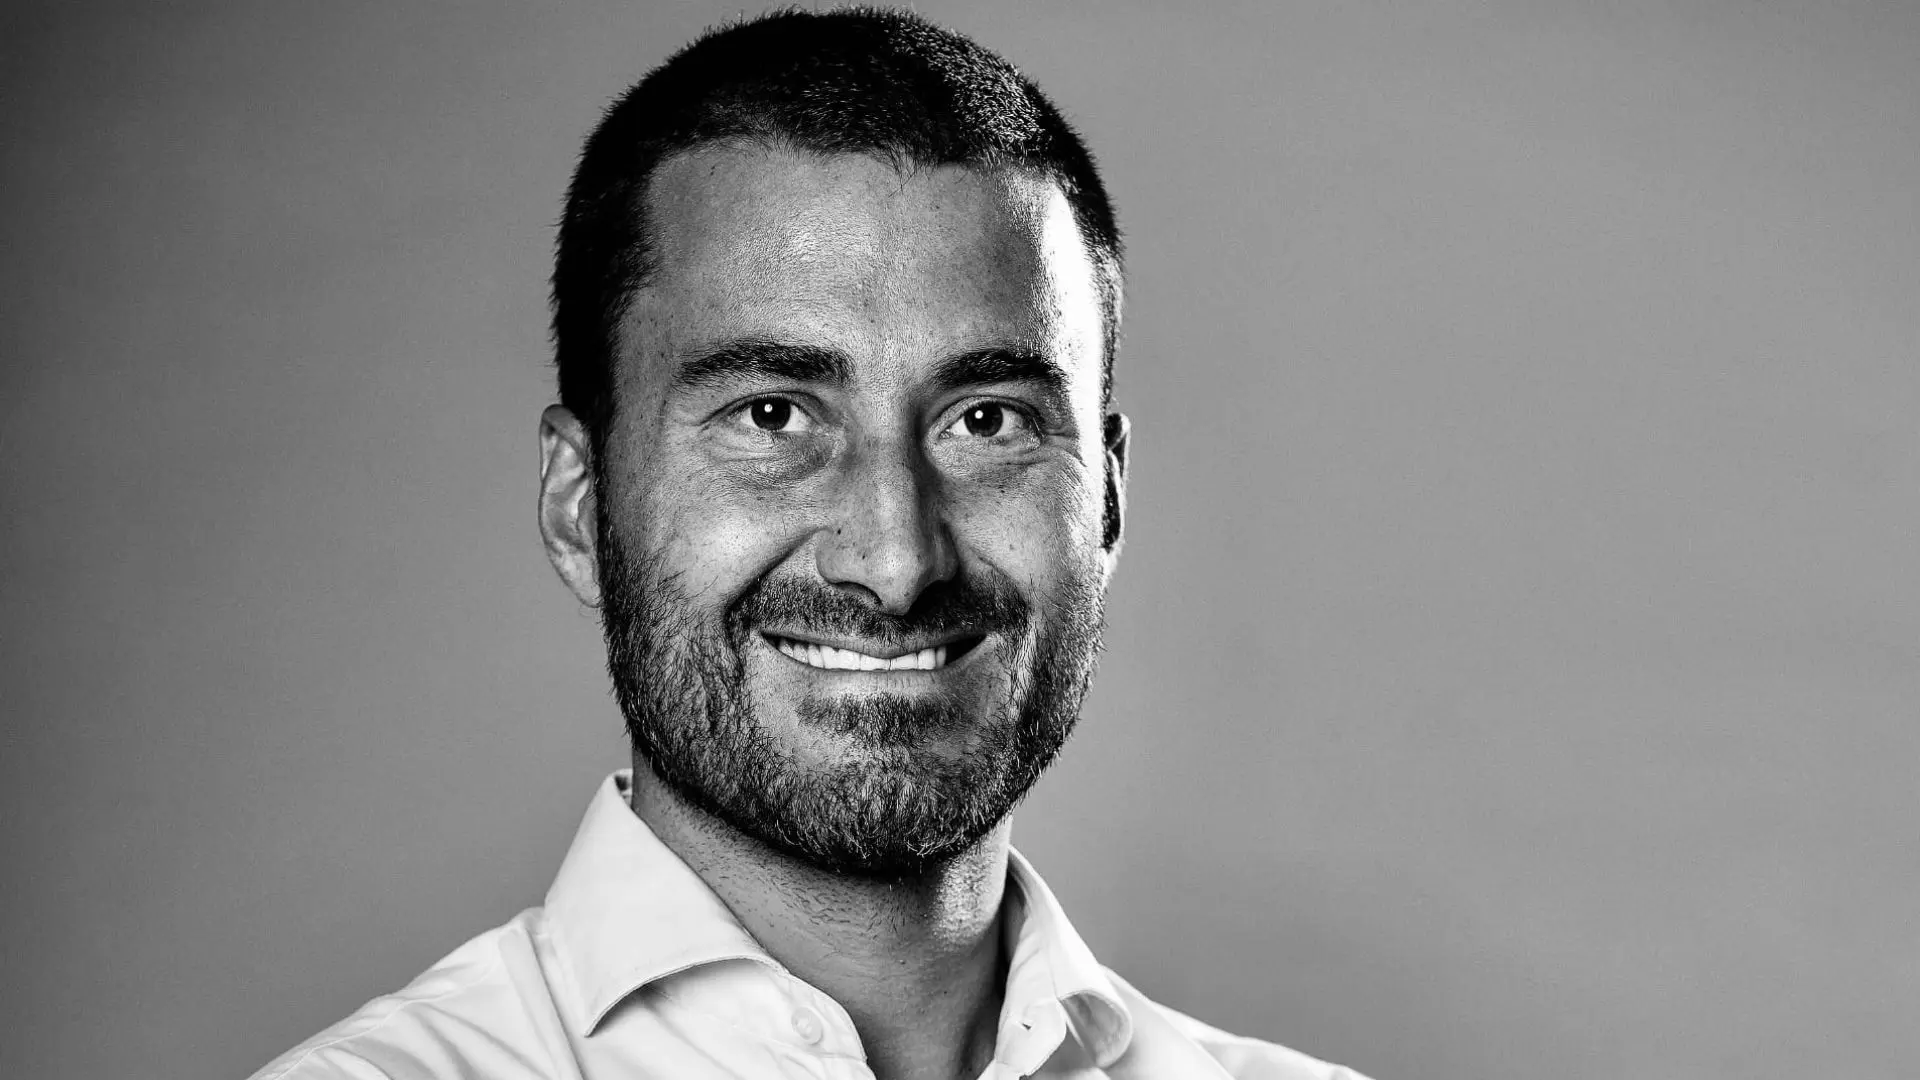


Le aziende che vivono di comunicazione, contenuti e rapporto diretto con il pubblico affrontano oggi una sfida che il GDPR da solo non basta più a inquadrare: gestire dati, intelligenza artificiale e fiducia dei clienti dentro un quadro normativo sempre più stratificato. Ne abbiamo parlato con Gabriele Scafati, avvocato nella direzione Legal Affairs di Sky Italia, esperto di data protection e intelligenza artificiale. Nell’intervista che segue affronta i temi più caldi del momento: la shadow AI nei reparti aziendali, la sovrapposizione tra GDPR e AI Act, la governance interna dei sistemi di intelligenza artificiale, i rischi legati a deepfake e phishing, la responsabilità umana nelle decisioni automatizzate e il costo ambientale dei data center.
In una grande azienda che vive anche di comunicazione, contenuti e rapporto diretto con il pubblico, qual è oggi la questione privacy più difficile da gestire?
La questione più importante è sicuramente la trasparenza. La trasparenza crea fiducia. E la fiducia è un “KPI” ormai sempre più rilevante per clienti e consumatori. È proprio nella trasparenza che, a mio avviso, risiede un virtuoso punto di convergenza tra aspettative business e aspettative di compliance, portando quest’ultima ad essere una leva, appunto, anche business: un cliente ben informato, con un linguaggio semplice e trasparente, di sostanza, è un cliente fidelizzato. Peraltro, il “consumatore medio” è sempre più evoluto, emancipato, rispetto al passato. Perciò a maggior ragione è importante usare un certo “riguardo” su tali aspetti.
Molte imprese utilizzano già strumenti di intelligenza artificiale generativa, anche attraverso iniziative spontanee dei dipendenti. Quanto è serio oggi il problema della “shadow AI”?
Ovviamente il problema della “shadow AI” non si risolve vietando, bensì governando l’uso dell’AI in azienda. Quindi: mapping, monitoraggio, training.
GDPR e AI Act si sovrappongono sempre più spesso. Per un’azienda che utilizza sistemi di IA, dove si trova oggi il punto di maggiore attrito tra protezione dei dati e innovazione?
Ove ben “interpretata” e calata nella realtà pratica, con pragmatismo e sensibilità business, non vedo alcun punto d’attrito. Anzi: come accennavamo, un mercato senza regole è un mercato che spaventa, e un consumatore spaventato è un consumatore che…consuma meno. Purtroppo, lo stratificarsi di regolamentazioni locali nonché alcune interpretazioni troppo stringenti e, a mio avviso, “fuori fuoco”, rischiano di irrigidire un testo legislativo, come ad esempio il GDPR, che nasce con un intento, invece, duttile e – proprio – volto alla libera, ma sicura, circolazione dei dati, anche in chiave, se del caso, economica.
Chi dovrebbe governare l’IA dentro una grande azienda? DPO, ufficio legale, cybersecurity, compliance, IT oppure servono strutture nuove e trasversali?
La Governance dell’AI non può che essere TRASVERSALE, condivisa, “non-siloed”; non può essere una sola persona o funzione a governare il tutto. Servono “Committee” partecipati, sia a livello alto e strategico, sia poi a cascata nelle funzioni – e livelli – più operativi. Nelle organizzazioni dove è presente una forte e strutturata funzione di Data Governance, in ogni caso, può essere tale Direzione ad avere un ruolo “pivotale”, ma sempre in modo coordinato con tutte le funzioni che avete citato.
Deepfake, phishing potenziato dall’IA e attacchi sempre più sofisticati stanno cambiando anche il rischio cyber. Le imprese stanno adeguando le proprie difese abbastanza velocemente?
Le aziende più strutturate stanno adeguandosi velocemente, sì. Sempre di più, in futuro, che è ora, non si potrà fare a meno di usare l’AI per difendersi dall’AI (meglio: usare l’AI “a fin di bene” per combattere chi usa l’AI per fare del male; perché no, l’AI non è “buona” o “cattiva”, come sappiamo).
Guardando ai prossimi due o tre anni, quale pensa sarà il problema legale legato all’intelligenza artificiale che oggi le aziende stanno maggiormente sottovalutando?
A livello aziendale, di nuovo, penso che le grandi organizzazioni non stiano sottovalutando particolari temi. Sul piano “collettivo”, politico e globale, penso, invece, che si rischi di sottovalutare un aspetto rilevante: la “responsabilità umana”. Come garantire che determinate condotte (penso all’ambito civilistico, ma anche penalistico) restino sempre legate all’Uomo. La normativa – in UE, ma non solo – va per fortuna in questa direzione. Certe applicazioni e sviluppi futuri, però, potrebbero rendere non sempre lineare questo paradigma.
Lei ha scritto anche dell’impatto ambientale dell’intelligenza artificiale. Stiamo costruendo regole molto sofisticate sull’IA dimenticando quanto costa, in termini energetici e ambientali, farla funzionare?
Anche qui, per fortuna, penso che il dibattito pubblico – o almeno una certa parte – stia facendo emergere alcuni “warning”, e ciò si sta riverberando anche sul “discorso” regolatorio: guardo ad alcuni disegni di legge sui Data Center (di cui anche ho scritto), che provano a fare il punto, e a governare anche il tema energetico. Anche in questo caso, penso che un uso virtuoso dell’AI – quella magari considerata più “noiosa”, meno catchy, dunque non quella generativa, ma quella “semplicemente” predittiva – possa aiutare a contrastare certi effetti patologici e collaterali dell’AI (soprattutto generativa), efficientando consumi, approvvigionamenti etc.
Ad ogni modo penso che su questi temi – penso specialmente, appunto, al dibattito sempre più sensibile sulla costruzione degli strategici data center – non si possa prescindere da un dibattito pubblico, partecipato ed informato.


